السلام عليكم ورحمة الله وبركاته،
نودّ تنبيه جميع أصحاب المواقع والمنتديات، والمطورين، ومستخدمي الاستضافات إلى صدور تحديثات أمنية عاجلة للغة البرمجة
PHP بتاريخ 21 أكتوبر 2026،
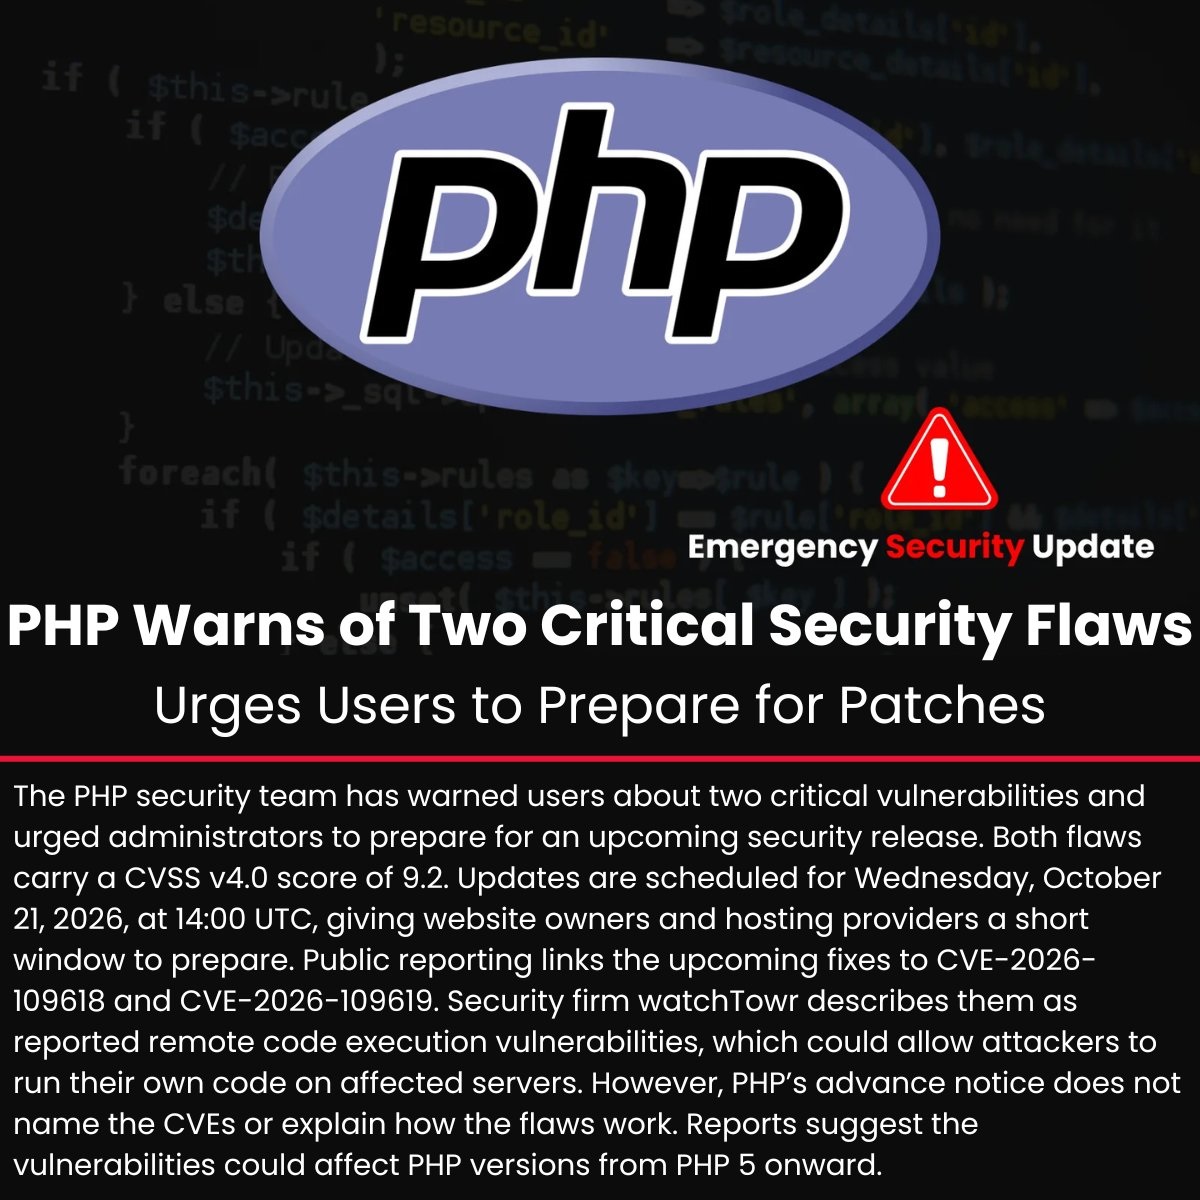
وذلك بعد اكتشاف ثغرتين أمنيتين خطيرتين قد تسمحان للمهاجمين بتنفيذ أوامر برمجية عن بُعد على الخوادم التي تستخدم إصدارات غير مُحدّثة.
🔴
درجة الخطورة: حرجة (Critical) — CVSS 9.2/10
لا يقتصر الأمر على نظام إدارة محتوى معيّن؛ بل إن الثغرتين تتعلقان بمحرك PHP نفسه، ولذلك قد تتأثر مواقع ومنتديات وتطبيقات مختلفة، بحسب إصدار PHP وطريقة تشغيله.
📌 أولًا: ما هي الثغرات المكتشفة؟
أعلن فريق PHP عن إصلاح ثغرتين أمنيتين خطيرتين تحملان المعرفين التاليين:
1. الثغرة الأولى: CVE-2026-109618
تتعلق بخلل في معالجة حالات نفاد الذاكرة (Out-of-Memory).
في ظروف معينة، قد يؤدي فشل تخصيص الذاكرة أثناء معالجة طلب إلى ترك بيانات داخلية في حالة غير مكتملة أو غير سليمة، ثم تتعامل معها PHP لاحقًا بطريقة غير آمنة.
2. الثغرة الثانية: CVE-2026-109619
تتعلق باستخدام بيانات داخلية بعد تحرير الذاكرة المرتبطة بها (Use-After-Free).
في بعض الحالات، قد تحتفظ عملية PHP ببيانات داخلية قديمة بعد تحرير الذاكرة التي كانت تستخدمها، ثم يجري التعامل مع تلك البيانات قبل إعادة تهيئتها بالشكل الصحيح.
⚠️
ما خطورة ذلك؟
يمكن استغلال هذه المشكلات في ظروف مناسبة لتنفيذ تعليمات برمجية عن بُعد (Remote Code Execution — RCE)، وقد يحدث ذلك دون الحاجة إلى تسجيل الدخول، ما قد يعرّض الخادم والمواقع المستضافة عليه لخطر حقيقي.
🎯 ثانيًا: ما إصدارات PHP المتأثرة؟
بحسب التنبيهات الأمنية المنشورة، تشمل الإصدارات المتأثرة إصدارات PHP القديمة، إضافة إلى الإصدارات التالية قبل وصولها إلى النسخ المصححة:
| فرع PHP |
الإصدار المصحح المطلوب |
|---|
| PHP 8.5 |
8.5.12 أو أحدث ضمن الفرع |
| PHP 8.4 |
8.4.27 أو أحدث ضمن الفرع |
| PHP 8.3 |
8.3.36 أو أحدث ضمن الفرع |
| PHP 8.2 |
8.2.35 أو أحدث ضمن الفرع |
الإصدارات الأقدم من PHP 8.2، بما فيها PHP 8.1 وPHP 8.0 وPHP 7.x، لا ينبغي اعتبارها آمنة تلقائيًا. انتهى الدعم الأمني الرسمي لعدد منها، وقد تتوفر إصلاحات خاصة عبر بعض مزوّدي الأنظمة، لكن يجب التحقق من ذلك لدى الجهة المسؤولة عن الاستضافة.
مهم: احرص على تثبيت أحدث إصدار أمني متاح ومتوافق مع فرع PHP الذي تستخدمه، ولا تعتمد على رقم الإصدار وحده إذا كان مزوّد النظام يوفّر إصلاحات أمنية خلفية (Backported Patches).
🛠️ ثالثًا: كيف تتحقق من إصدار PHP وتحدّثه؟
إذا كنت تمتلك موقعًا أو منتدى، فاتبع الخطوات التالية:
1. تحقق من الإصدار الحالي
- ادخل إلى لوحة تحكم الاستضافة، مثل cPanel أو Plesk.
- ابحث عن إعدادات PHP أو قسم MultiPHP Manager أو ما يعادله.
- تحقق من الإصدار المخصص للدومين الذي يعمل عليه موقعك.
إذا لم تتمكن من العثور عليه، يمكنك التواصل مع الدعم الفني للاستضافة وطلب تأكيد الإصدار المستخدم فعليًا من قِبل الموقع.
2. حدّث PHP إلى إصدار آمن
- اختر إصدارًا مستقرًا ومدعومًا يتضمن الإصلاحات الأمنية المطلوبة.
- إذا كنت تستخدم استضافة مشتركة، اطلب من شركة الاستضافة تحديث PHP أو تأكيد تطبيق الإصلاحات.
- إذا كنت تدير الخادم بنفسك، حدّث حزم PHP من مستودعات النظام الموثوقة أو اتبع تعليمات مزوّد الخادم.
- إذا كنت تستخدم Docker أو حاويات مشابهة، حدّث صورة PHP الأساسية وأعد بناء التطبيق ونشره.
3. اختبر الموقع بعد التحديث
بعد تغيير الإصدار، تأكد من عمل الصفحات الرئيسية، وتسجيل الدخول، ورفع الملفات، وقاعدة البيانات، والإضافات والقوالب.
قد تحتاج بعض الأنظمة القديمة إلى تعديلات توافقية عند الانتقال إلى إصدار PHP أحدث.
4. أعد تشغيل العمليات عند الحاجة
إذا كنت تستخدم PHP-FPM أو خادمًا يعمل بعمّال PHP مستمرين، فتأكد من إعادة تشغيل العمليات المعنية وفق تعليمات مزوّد النظام، حتى تستخدم النسخة المصححة والإعدادات الجديدة.
🛡️ رابعًا: هل يكفي استخدام جدار حماية أو إضافة أمنية؟
لا.
قد تساعد بعض وسائل الحماية في تقليل فرص استغلال مسارات معينة، لكنها لا تعالج الخلل الموجود داخل PHP نفسه.
الحل الأساسي هو تثبيت الإصلاح الأمني المناسب. لا تعتمد على إضافة حماية للمنتدى، أو تغيير كلمة المرور، أو إخفاء رسائل الأخطاء باعتبار أيٍّ منها بديلًا عن التحديث.
📋 خامسًا: ماذا لو كنت تستخدم منتدى PBBoard أو WordPress أو Joomla؟
إذا كان موقعك مبنيًا على PBBoard أو WordPress أو Joomla أو أي نظام آخر يعتمد على PHP، فلا تفترض أن تحديث ملفات النظام وحدها يكفي.
الثغرة تتعلق بمحرك PHP الذي يعمل على الخادم، لذلك ينبغي التحقق من إصدار PHP المستخدم فعليًا في تشغيل الموقع.
وفي حالة المنتديات القديمة، يُنصح أيضًا بأخذ نسخة احتياطية من الملفات وقاعدة البيانات قبل أي تغيير كبير، والتأكد من توافق النظام والإضافات مع الإصدار الجديد.
🔍 سادسًا: ماذا تفعل إذا لم تتمكن من التحديث فورًا؟
تواصل مع شركة الاستضافة بشكل عاجل، واسألها عن الإصدار المستخدم وما إذا كانت الإصلاحات الأمنية الخاصة بالثغرتين قد طُبّقت بالفعل.
إذا كنت تدير خادمك بنفسك ولا تستطيع تثبيت التحديث فورًا، راجع التنبيه الرسمي للاطلاع على التدابير المؤقتة المناسبة لطريقة تشغيل PHP لديك. هذه التدابير تقلل بعض مسارات الهجوم، لكنها لا تجعل النظام آمنًا بالكامل، ولا تغني عن التحديث.
🔗 المصادر الرسمية
يمكن الرجوع إلى هذه المصادر للاطلاع على التفاصيل التقنية والإصدارات المصححة.
✅ الخلاصة
إذا كنت صاحب موقع أو منتدى، فلا تؤجل التحقق من إصدار PHP لديك.
- تحقق من الإصدار المستخدم حاليًا.
- ثبّت التحديث الأمني المناسب في أسرع وقت.
- اختبر الموقع بعد التحديث.
- تواصل مع الاستضافة إذا لم تكن تملك صلاحية تحديث PHP بنفسك.
دمتم بخير وأمان 🌹

 معلومات الكاتب